
Einige Benutzer haben sich gefragt, ob lsm.exe echt oder bösartig ist, nachdem sie festgestellt haben, dass das Verfahren ständig im Task-Manager vorhanden ist und eine große Menge an Systemressourcen verbraucht..
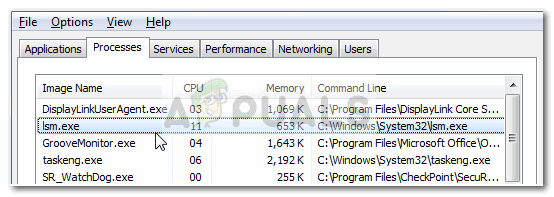
Obwohl es sehr wahrscheinlich ist, dass das Verfahren wirklich legitim ist, Benutzern wird empfohlen, die nächste Untersuchung durchzuführen, um zu bestätigen, dass es sich nicht um eine Virusinfektion handelt.
Was ist lsm.exe?
Die original ausführbare lsm.exe ist ein absolut legitimes Verfahren und ist eigentlich ein Kernverfahren des Windows-Systems. Lsm steht für Local Session Management Service. Dieses Schlüsselverfahren wird standardmäßig in Windows ausgegeben 7, Windows 8 und Windows 10.
Der Zweck der echten lsm.exe-Prozedur besteht darin, alle Verbindungen zu verwalten, die einem Server zugeordnet sind, der als Terminal auf dem gehosteten Computer fungiert.
Auch wenn das Vorgehen oft mit Browserabstürzen und Performancekonflikten in Spielen verbunden ist, sollte als kritische Komponente angesehen werden. Ohne ihn, Ihr System kann keine interaktiven Benutzersitzungen senden.
Zu beachten ist, dass das Verfahren lsm.exe seit Windows Vista an Bedeutung gewonnen hat. In Windows Vista und allen späteren Versionen, das Verfahren ist nicht nur für die Verwaltung der Verbindungen der lokalen Sitzungen zuständig, sondern zusätzlich zur Verwaltung der virtualisierten Sitzungen des Terminalservers.
Potenzielle Sicherheitsbedrohung?
Obwohl die Chancen, mit einer bösartigen ausführbaren Datei umzugehen, gering sind, es gibt mindestens drei anerkannte Virusvariationen / Trojaner mit dem gleichen Namen wie lsm.exe, um die Erkennung durch Sicherheitsbedrohungen zu vermeiden:
-
Empaquetado.Win32.Krap.hm
-
Worm.Win32.VBNA.b
-
Hintertür: Win32 / Slingup.A
Hinweis: Die meisten dieser Malware-Variationen werden letztendlich die Ressourcen Ihres PCs verwenden, um Bitcoin oder andere Kryptos abzubauen.
Um sicherzustellen, dass es sich nicht um eine Virusinfektion handelt, Lassen Sie uns die ausführbare Datei auf bösartige Aktivitäten untersuchen.
Um dies zu tun, Task-Manager öffnen (Strg + Verschiebung + Esc) und suchen Sie die lsm.exe-Prozedur auf der Registerkarte Prozesse. Dann, Klicken Sie mit der rechten Maustaste auf die Prozedur lsm.exe und wählen Sie Eigenschaften. Auf dem Eigenschaftenbildschirm von lsm.exe, Erweitern Sie die Registerkarte Digitale Signaturen und überprüfen Sie, ob der Name des Unterzeichners Microsoft Windows Publisher entspricht. Wenn ja, Sie können sicher sein, dass die Datei nicht bösartig ist.
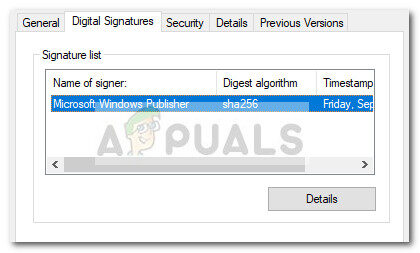
Hinweis: Ein tolles Geschenk, das Ihnen möglicherweise sagt, ob das Verfahren bösartig ist oder nicht der Name. Während die ursprüngliche lsm.exe eine l (L) klein im namen, die gefälschte ausführbare Datei (bösartig) wird ein ich haben (ich) Großbuchstabe.
Wenn keine Unterzeichner in der Unterschriftenliste vorhanden sind, wir müssen zusätzliche Untersuchungen durchführen. Um dies zu tun, Klicken Sie mit der rechten Maustaste auf die Prozedur lsm.exe und wählen Sie Dateispeicherort öffnen. Wenn der aufgedeckte Ort ein anderer als C . ist: Windows N-System32, höchstwahrscheinlich eine bösartige ausführbare Datei. Sie können Ihren Verdacht bestätigen oder bestätigen, indem Sie die neu entdeckte ausführbare Datei zur Analyse in VirusTotal hochladen..
Hinweis: Ein häufiger Speicherort für bösartige ausführbare Dateien, die sich als legitime Ism.exe ausgeben, ist C: Benutzer ~ * Dein Name * ~ AppData ~ Roaming lsm.exe. 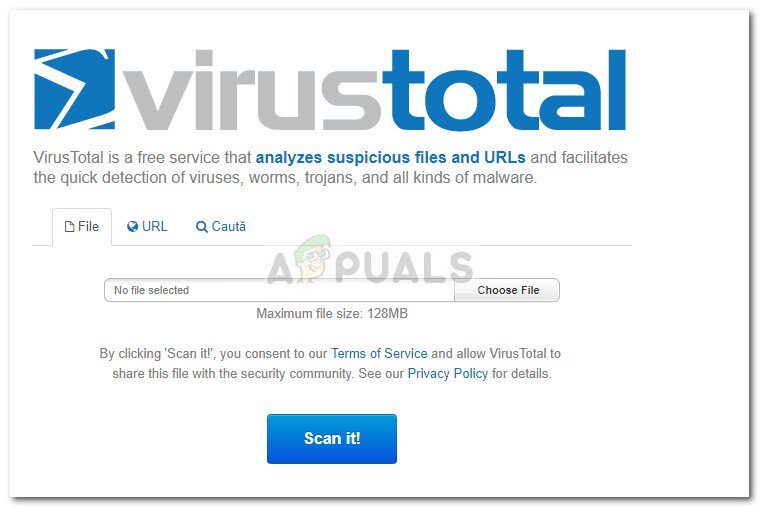
Wenn der Scan verdächtige Aktivitäten aufdeckt, Wir empfehlen Ihnen dringend, Ihr System mit einem leistungsstarken Malware-Entferner wie Security Scanner oder Malwarebytes zu scannen. Wenn Sie sich nicht sicher sind, wie das geht, folge unserem ausführlichen Beitrag (Hier) über die Verwendung von Malwarebytes, um jede Spur von Malware von Ihrem System zu löschen.
Soll ich lsm.exe löschen??
Wie wir später schon festgestellt haben, Die Prozedur lsm.exe wird häufig für die Remote-Konfiguration verschiedener Aspekte im Zusammenhang mit der Terminalsitzung verwendet. Das Löschen der ausführbaren Datei lsm.exe oder das Verhindern der Ausführung des Vorgangs hat sehr wahrscheinlich verheerende Folgen für die Stabilität Ihres Systems..
So, Sie sollten niemals die Originaldatei lsm.exe von Ihrem System löschen delete.
Für den Fall, dass Sie eine hohe CPU- und RAM-Auslastung feststellen, die durch das Verfahren lsm.exe erzeugt wird, und sichergestellt haben, dass das Verfahren legitim ist, Starten Sie einfach Ihr System neu und die Nutzung sollte sich beim nächsten Start verbessern.





